Se la posta della vostra azienda passa ancora da un server Microsoft Exchange installato nei vostri uffici, o in un datacenter gestito da altri, questo articolo vi riguarda, anche se finora nessuno vi ha avvisato.
Nelle ultime settimane una nuova vulnerabilità in Microsoft Exchange ha riportato l’attenzione su un problema che molte PMI rimandano da mesi: quei server hanno smesso di ricevere aggiornamenti di sicurezza.
Che cosa è successo con la vulnerabilità Microsoft Exchange CVE-2026-96940
All’inizio di ottobre Microsoft ha rilasciato un aggiornamento fuori calendario per correggere la CVE-2026-96940, valutata 8,8 su 10 nella scala CVSS (Common Vulnerability Scoring System). Il difetto sta nei controlli di autorizzazione di Microsoft Exchange: un utente già autenticato può arrivare a leggere le caselle dei colleghi, messaggi e allegati compresi. E l’accesso resta dentro la stessa organizzazione e non attraversa i confini tra tenant diversi.
Al momento della pubblicazione, Microsoft non segnalava sfruttamenti attivi ma giudicava comunque probabile che arrivassero. In concreto, a un attaccante basta una sola utenza aziendale compromessa, magari con la password sottratta tramite phishing, per arrivare alla corrispondenza di tutta l’azienda: offerte, contratti, dati dei clienti, documenti del personale. La segnalazione è stata diffusa anche dal CSIRT Italia, la struttura dell’Agenzia per la Cybersicurezza Nazionale.
Il punto che pesa di più: per Exchange 2016 e 2019 gli aggiornamenti sono finiti
Sulla vulnerabilità Microsoft Exchange appena emersa la correzione esiste per Exchange Server Subscription Edition e, con una limitazione pesante, per le versioni 2019 e 2016. Queste ultime sono fuori supporto dal 14 ottobre 2025, e le patch uscite da maggio 2026 in poi sono scaricabili solo dalle aziende che hanno sottoscritto il programma a pagamento di aggiornamenti estesi, chiamato ESU. Se nella vostra azienda nessuno l’ha attivato, quella correzione non è nemmeno disponibile.
Il 13 ottobre Microsoft ha pubblicato l’ultimo pacchetto del programma ESU e ha chiarito che per Exchange 2016 e 2019 non uscirà più nulla, senza ulteriori proroghe. I server continueranno a funzionare e a recapitare posta, ma ogni vulnerabilità scoperta da qui in avanti resterà aperta. Perfino i bollettini di sicurezza smetteranno di citare queste versioni, e sapere a che cosa si è esposti diventerà più difficile.
Un equivoco molto diffuso merita una precisazione: aggiornare Windows Server non mette in sicurezza Exchange. Sono due prodotti distinti, con cicli di supporto separati, e un sistema operativo aggiornato sotto un Exchange fuori supporto lascia il problema esattamente dov’era.
Restare on-premise o passare al cloud?
La recente vulnerabilità di Microsoft Exchange riporta l’attenzione su una scelta importante per le aziende che utilizzano ancora server di posta locali: continuare a gestire internamente l’infrastruttura oppure affidarsi a una soluzione cloud come Microsoft 365?
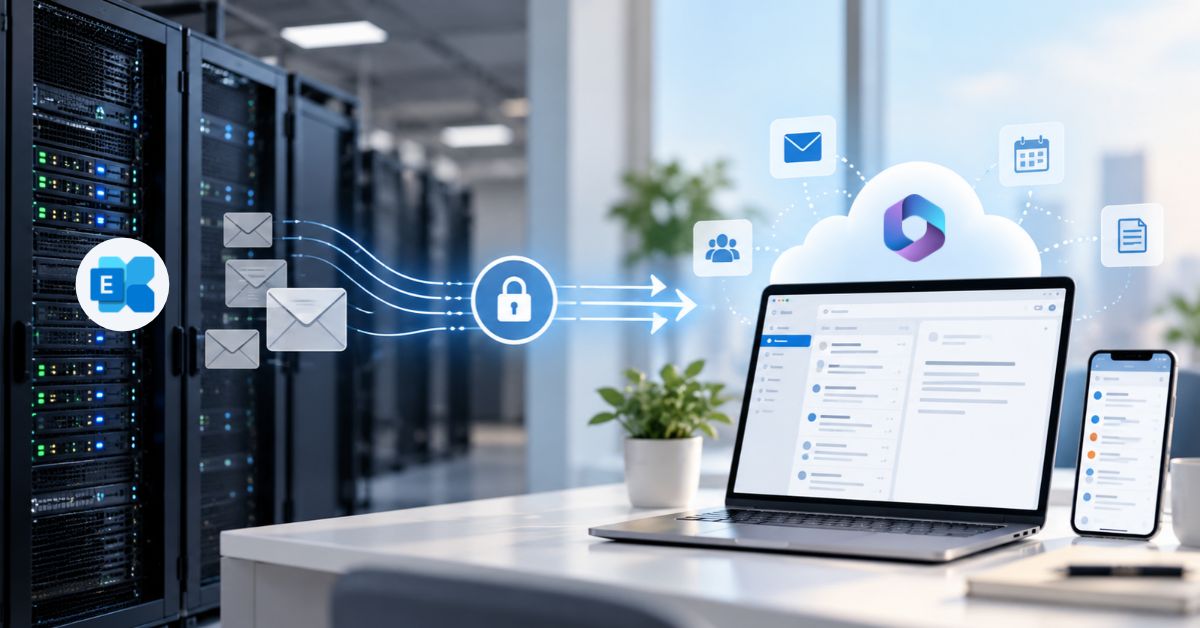
Restare on-premise è ancora possibile, adottando Exchange Server Subscription Edition, l’unica versione locale attualmente supportata da Microsoft. Questa scelta richiede però un progetto di aggiornamento dell’infrastruttura e il mantenimento delle attività di gestione, manutenzione, monitoraggio e protezione del server.
La migrazione a Microsoft 365 con Exchange Online rappresenta invece un’opportunità per semplificare la gestione della posta elettronica e ridurre gli oneri infrastrutturali. Microsoft si occupa della manutenzione e degli aggiornamenti di sicurezza della piattaforma, mentre l’azienda può concentrarsi sulla protezione degli accessi, sulla gestione degli utenti e sulla continuità operativa.
La migrazione al cloud non elimina ogni responsabilità in materia di sicurezza, ma consente di ridurre la complessità operativa legata alla gestione di un server di posta locale.
Per le organizzazioni soggette alla direttiva NIS2, il tema assume ulteriore rilevanza: mantenere sistemi non più supportati introduce rischi che devono essere adeguatamente valutati e gestiti nell’ambito delle misure di cybersecurity aziendali.
La vulnerabilità di ottobre 2026 è quindi un’occasione per guardare oltre la singola patch e valutare una soluzione di posta elettronica più sostenibile, aggiornata e sicura nel lungo periodo.
La tua azienda è davvero pronta agli obblighi NIS2?
Quanto costa aspettare
Rimandare sembra una scelta prudente, finché non si fanno i conti: la prossima vulnerabilità Microsoft Exchange potrebbe non avere alcuna patch. Una migrazione pianificata si svolge con calma, nei momenti meno delicati per il lavoro dell’azienda. Una migrazione fatta dopo un incidente, invece, avviene con la posta ferma, i clienti in attesa di risposta e i dati da ricostruire.
Chi ha ancora Exchange 2016 o 2019 ha davanti una scadenza che non si sposta, ogni settimana senza una decisione restringe la finestra in cui si può intervenire con tranquillità.
Il tuo sistema di posta è ancora adeguatamente protetto?
In Trevigroup affianchiamo le aziende nella valutazione delle infrastrutture di posta elettronica e nei progetti di migrazione a Microsoft 365, dalla pianificazione tecnica al trasferimento delle caselle, fino alla configurazione delle misure di sicurezza e alla gestione degli accessi.
Contattaci per valutare lo stato della tua infrastruttura Exchange e individuare il percorso di migrazione più adatto alla tua azienda.
Le domande più frequenti
Exchange 2016 e 2019 sono ancora sicuri da usare?
No. Sono fuori supporto dal 14 ottobre 2025 e, dopo l’ultimo rilascio del 13 ottobre 2026, non riceveranno più aggiornamenti di sicurezza, nemmeno con il programma ESU. Continuano a funzionare, ma restano esposti a ogni nuova vulnerabilità.
Si può continuare a utilizzare Exchange on-premise?
Sì, attraverso Exchange Server Subscription Edition, la versione attualmente supportata da Microsoft. Questa scelta richiede però di continuare a gestire internamente l’infrastruttura, gli aggiornamenti e le misure di sicurezza. Per le aziende che non hanno specifiche esigenze di mantenimento del server locale, la migrazione a Microsoft 365 può rappresentare un’alternativa più semplice da gestire e sostenibile nel tempo.
Aggiornare Windows Server basta a proteggere Exchange?
No. Sono due prodotti separati, con cicli di supporto diversi: un Exchange fuori supporto resta esposto anche su un sistema operativo aggiornato.
Quanto dura una migrazione a Microsoft 365?
Dipende dal numero di caselle, dal volume dei dati e dalla configurazione di partenza. Una verifica iniziale permette di pianificare i passaggi e ridurre al minimo i fermi.